Ciberataque en Francia Descongela Supermercados: Millones en Pérdidas
Publicado elUn ciberataque masivo ha hackeado los sistemas de refrigeración de cientos de supermercados, provocando millones en pérdidas y la destrucción de toneladas de alimentos. El incidente expone la vulnerabilidad de la seguridad alimentaria.
Francia ha sido el epicentro de un ciberataque sin precedentes que, durante la noche del 11 al 12 de octubre de 2026, comprometió los sistemas de refrigeración de cientos de supermercados en todo el país, resultando en cuantiosas pérdidas económicas que ascienden a millones de euros. Este incidente ha encendido las alarmas sobre la vulnerabilidad de las infraestructuras críticas y la seguridad alimentaria en la era digital.
El ataque afectó a algunas de las principales cadenas de supermercados francesas, incluyendo Carrefour, Monoprix, Intermarché, La Coopérative U y E.Leclerc, entre otras. Se estima que entre 300 y 700 establecimientos fueron blanco de los ciberdelincuentes, con reportes que indican que solo Intermarché sufrió la afectación de entre 100 y 200 de sus tiendas, mientras que Coopérative U reportó más de un centenar.
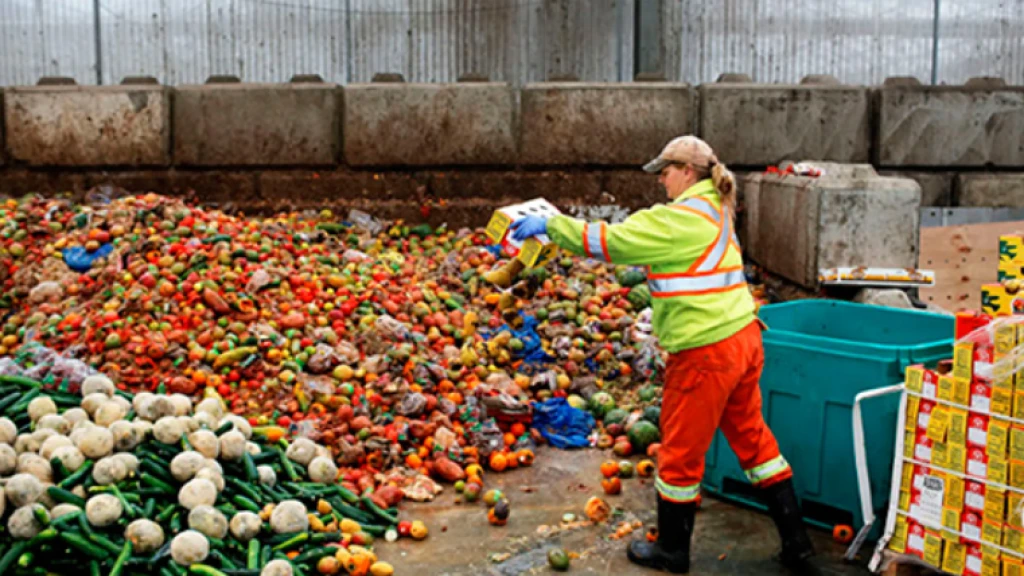
Los atacantes lograron acceder de forma remota a los sistemas de control de refrigeración, manipulando sus funciones para forzar un ciclo de descongelación rápida. Esta acción elevó la temperatura de las cámaras frigoríficas y congeladores hasta los 50 grados Celsius, manteniéndolos así durante aproximadamente seis horas. El resultado fue una ruptura irreversible de la cadena de frío, obligando a las cadenas minoristas a retirar y destruir toneladas de productos perecederos como carne, pescado, lácteos y alimentos congelados por razones de seguridad alimentaria.
Las pérdidas económicas son significativas. Thierry Cotillard, presidente del grupo Les Mousquetaires (propietario de Intermarché), cifró el daño en «varias decenas de millones de euros a nivel nacional». A modo de ejemplo, dos supermercados en la región de Alsacia reportaron pérdidas conjuntas de 270.000 euros. Además de la mercancía, se están evaluando los daños materiales en las instalaciones, incluyendo reportes de pequeños incendios provocados por el sobrecalentamiento.
La vulnerabilidad explotada se localizó en el software del fabricante danés Danfoss, proveedor de los sistemas de control de refrigeración que gestionan estas instalaciones a distancia. La propia compañía ha señalado que los modelos afectados, como el AKSM800 y AKSC355, eran equipos antiguos que carecían de las actualizaciones de software y los servicios de mantenimiento de ciberseguridad necesarios. Expertos en ciberseguridad de la empresa israelí Claroty ya habían alertado en agosto sobre un mecanismo de autenticación oculto en estos controladores que podría ser intervenido.
En respuesta al incidente, la Fiscalía de París ha abierto una investigación a gran escala, encomendada a la Oficina Anticibercriminalidad (OFAC), para identificar a los responsables y determinar el alcance total de los daños, incluyendo la relación entre el ataque informático y los incendios reportados. La Agencia Nacional de Seguridad de los Sistemas de Información (ANSSI) también ha sido movilizada para apoyar a las víctimas y coordinarse con sus homólogos europeos.
Este ciberataque ha reabierto el debate sobre la seguridad de la cadena de suministro alimentario y la infraestructura crítica. Dominique Schelcher, director ejecutivo de La Coopérative U, calificó el ataque de «delito inaceptable y sin precedentes», advirtiendo que la cadena de suministro alimentario de Francia está en el punto de mira de la ciberdelincuencia. Por su parte, el comisario europeo de Agricultura, Christophe Hansen, condenó enérgicamente los ataques, apelando a una mayor vigilancia y alertando de que «la instrumentalización de la alimentación se ha convertido en una realidad» en la era digital, usada como arma geopolítica. El ministro de Finanzas de Francia también reconoció que el ataque “toca el corazón de nuestra seguridad alimentaria”.
Las sospechas sobre la motivación del ataque son variadas, desde móviles económicos (posibles rescates) hasta intentos de desestabilización política, en lo que algunos medios han calificado como un acto de guerra híbrida. Se ha señalado a un grupo de hackers conocido como 'Actor Persistente 28', supuestamente dependiente del servicio secreto ruso, como posible responsable, aunque no hay confirmación oficial.
El incidente en Francia no fue aislado. Otros supermercados en Bélgica y Países Bajos, como los grupos Delhaize y Albert Heijn, reportaron incidentes de ciberseguridad similares, aunque con menor afectación, que les obligaron a desconectar sistemas para protegerlos y suspendieron servicios de entrega a domicilio. Aunque hasta el momento no se ha demostrado una conexión directa entre estos casos, la simultaneidad subraya la creciente amenaza de los ciberataques a nivel europeo contra sectores vitales.
Este evento resalta la urgente necesidad de invertir en ciberseguridad, actualizar software obsoleto y proteger las infraestructuras críticas que sustentan la vida diaria de los ciudadanos.
Internacional, Ciberataque Francia, Supermercados Hackeados, Pérdidas Millonarias, seguridad alimentaria, Ciberseguridad Infraestructura Crítica,